Votre panier est vide.

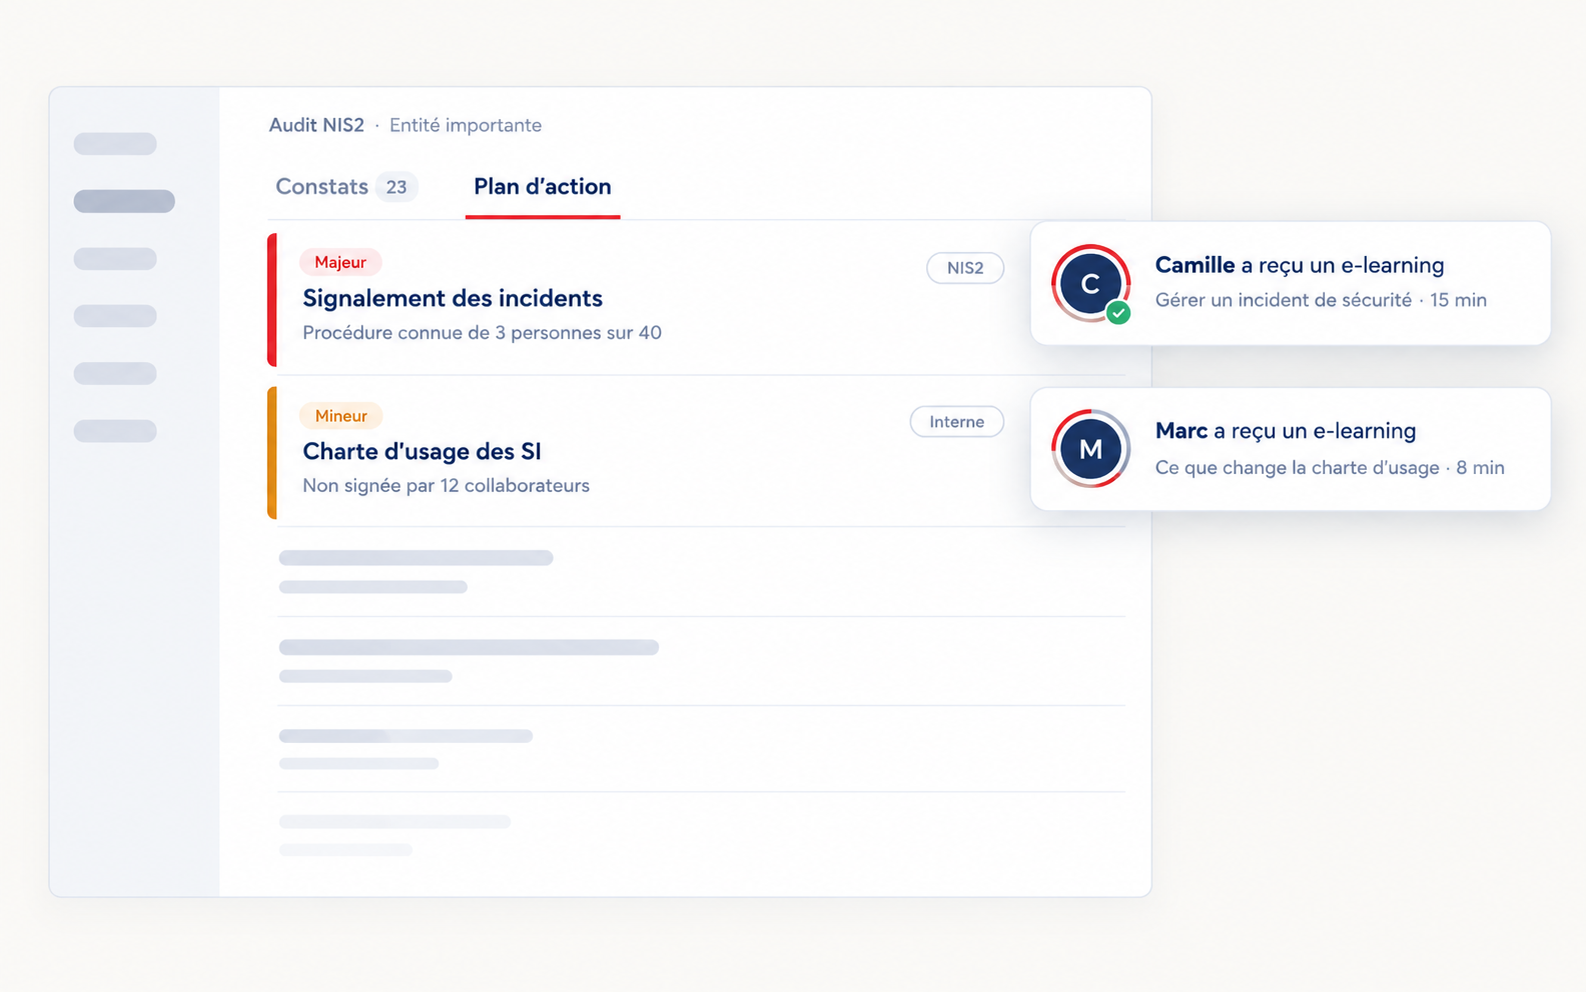
Détecter vos écarts de conformité ne suffit pas. Corrigez-les.
Auditool traduit vos obligations NIS2 et DORA en contrôles opérables.
Quand un écart de conformité relève d'un manque de connaissance, June Académie propose du e-learning pour le refermer.
Ils nous font confiance
Paco n'a jamais compris l'intérêt du MFA*.
Après une non-conformité relevé par l'audit, il suit cependant le plan d'action et active la double authentification du CRM.
Un an après, un nouveau contrôle pointe l'abscence de MFA sur l'outil de projets.
Cette fois, un phishing l'exploite avant que Paco applique le plan d'action et...
Fuite de données.
Arrêtez de payer le retour d'un écart de conformité, suivez notre approche :
*Multi-factor authentication
-
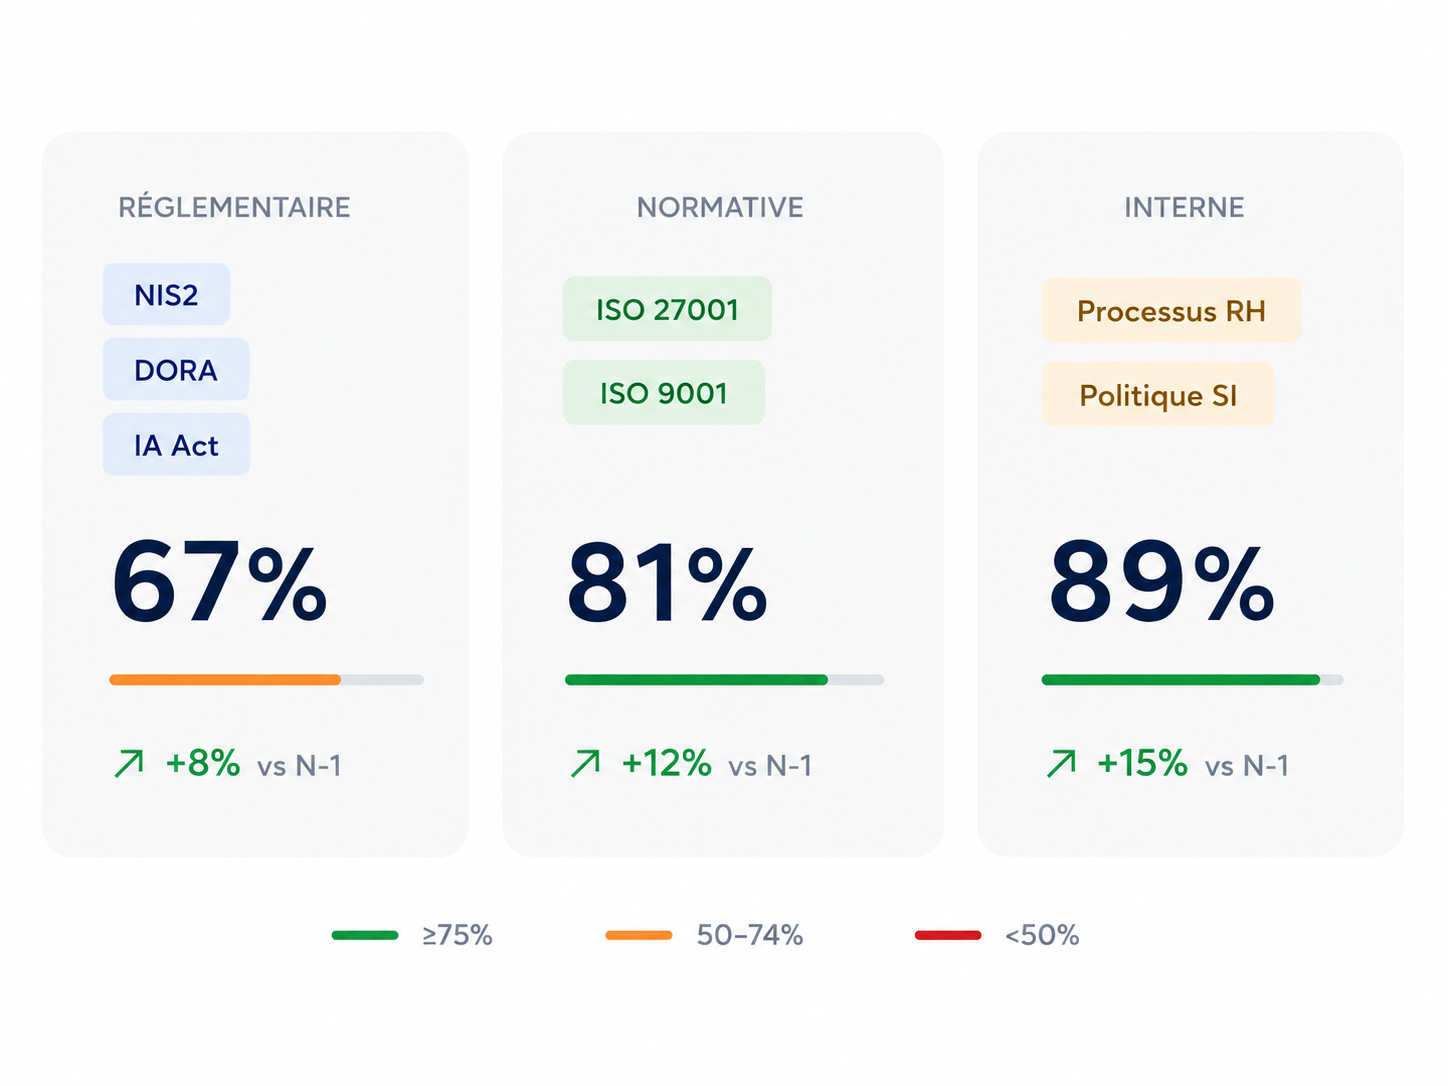
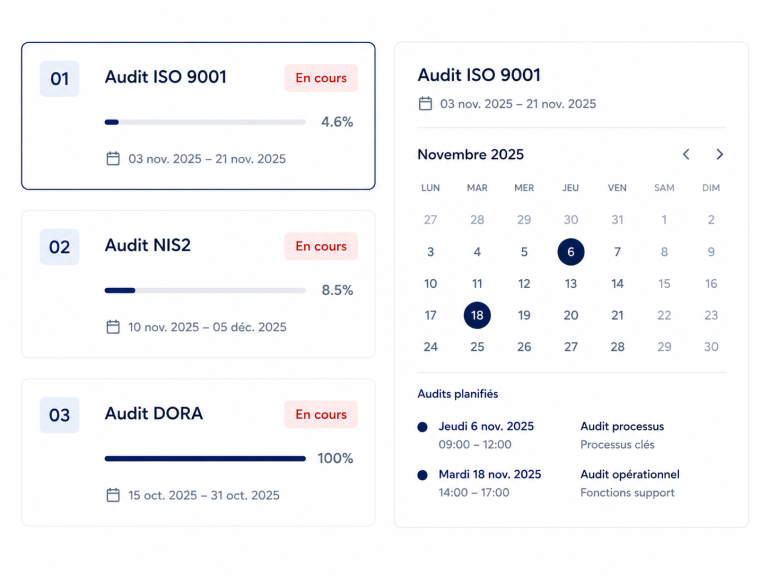
Auditool est votre référentiel unique (réglementaire, normatif et interne). Planifiez vos contrôles, assignez les évaluations et collectez les preuves.
Évaluez toutes vos obligations -
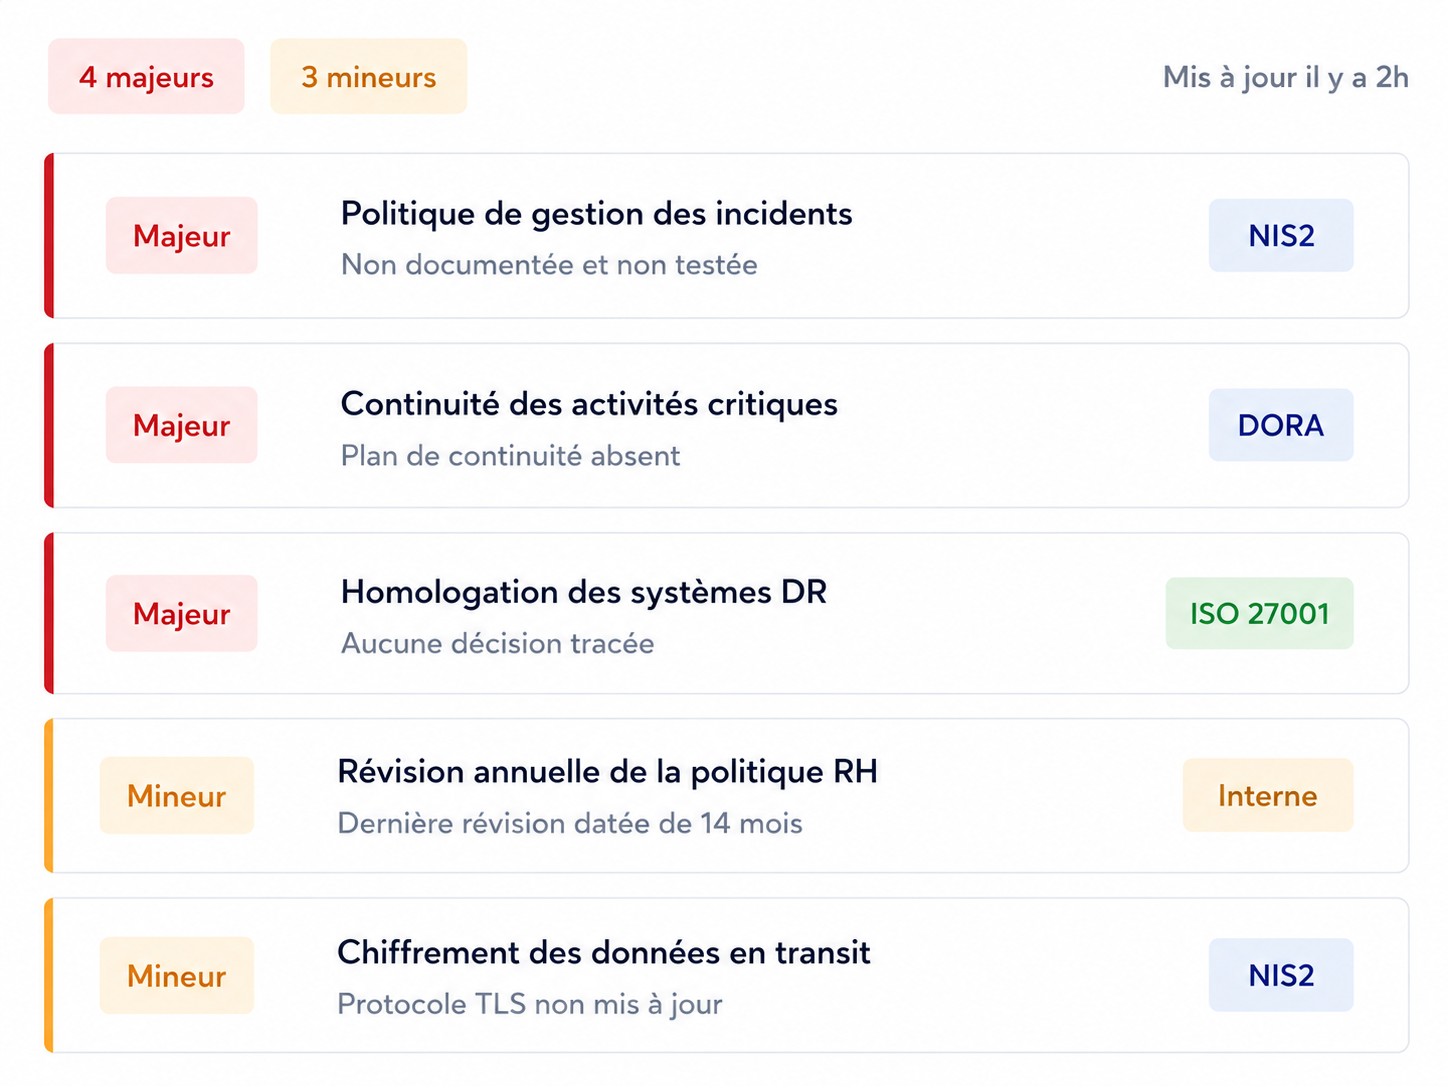
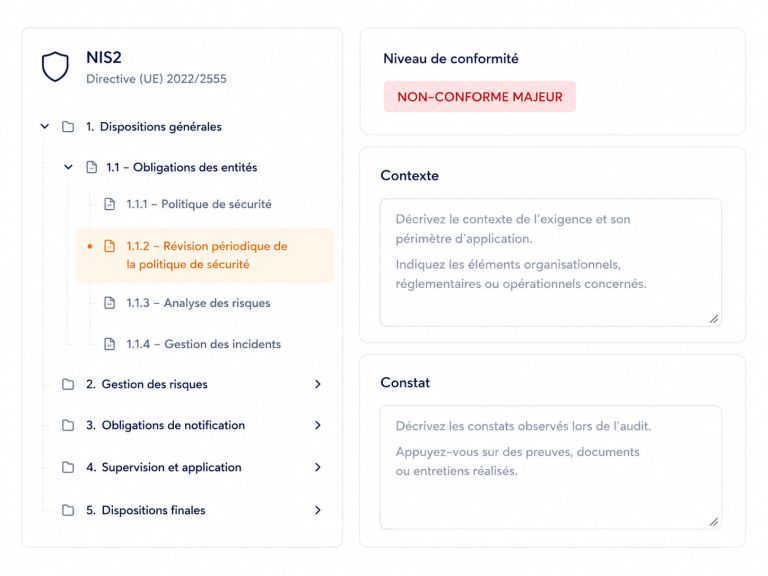
Identifiez en temps réel ce qui dévie de vos obligations de référence. Chaque évaluation produit un état des lieux précis du périmètre évalué.
Détectez les écarts en continu -
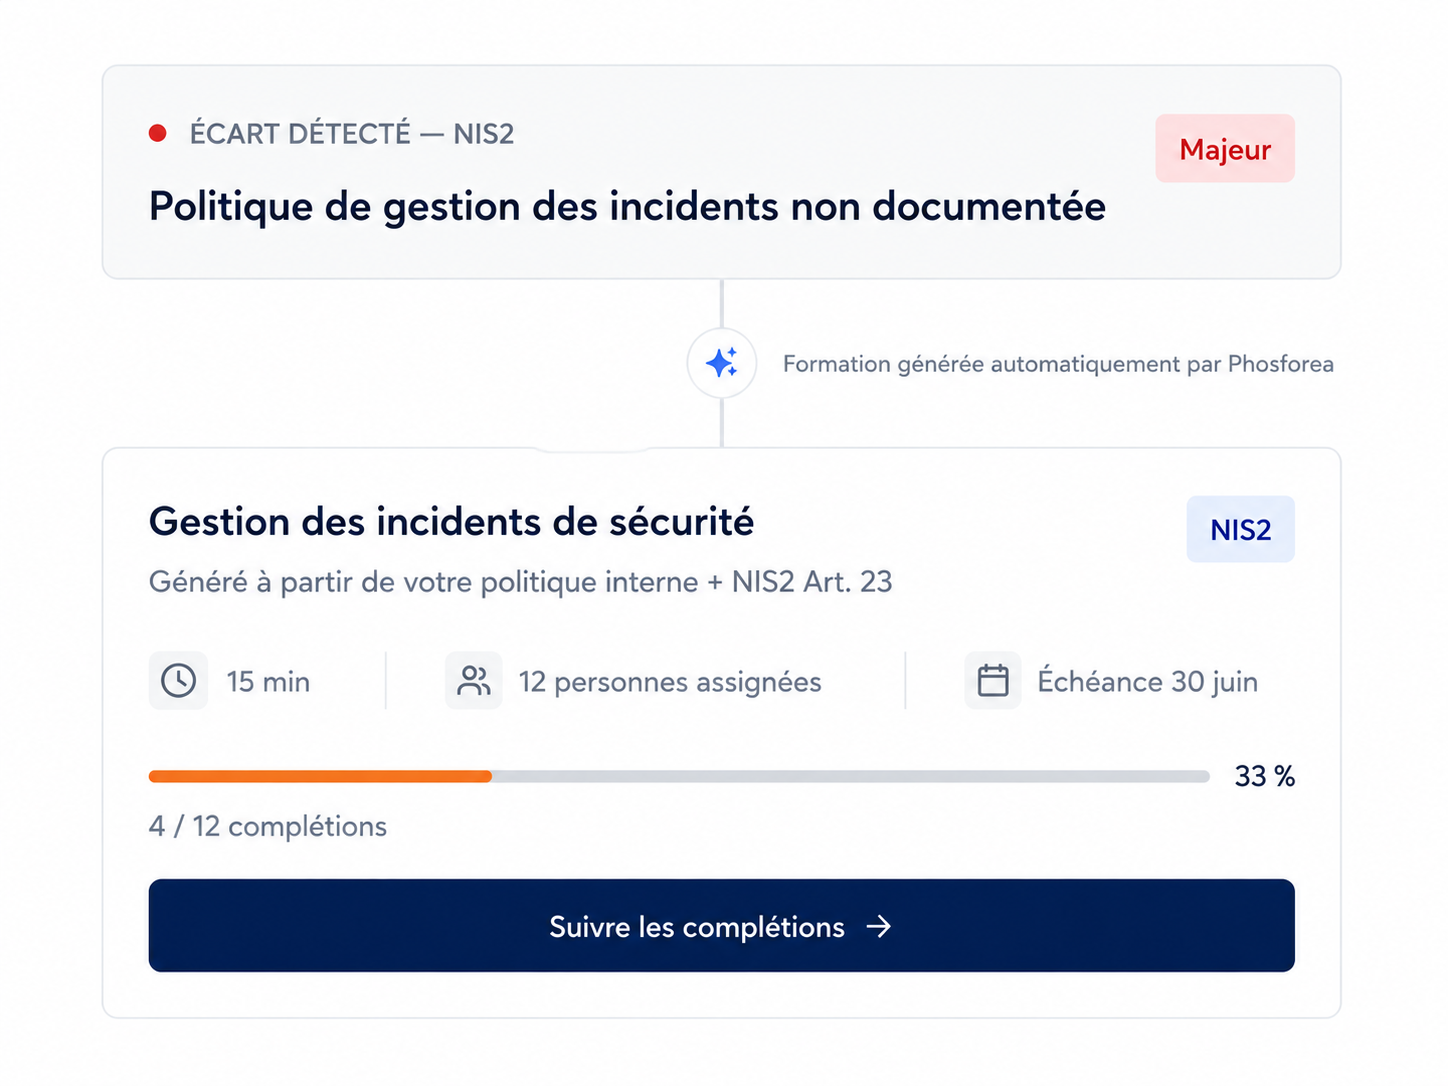
Phosforea génère automatiquement une formation contextualisée pour chaque écart détecté. La correction arrive aux bonnes personnes, au bon moment.
Corrigez par la formation ciblée
De l'évaluation de la conformité à la formation, découvrez nos logiciels
Contrôlez la conformité
Formez chaque collaborateur
Vous pilotez des campagnes d’audit sur plusieurs référentiels, gérez les preuves et rendez compte au copil. Vous avez besoin d’un dispositif structuré et traçable, pas d’un tableur partagé.
Vous êtes en première ligne sur NIS2, DORA, ISO 27001 ou vos référentiels qualité internes. Vous devez démontrer votre niveau de conformité à tout moment, et corriger les écarts avant qu’ils deviennent des risques.
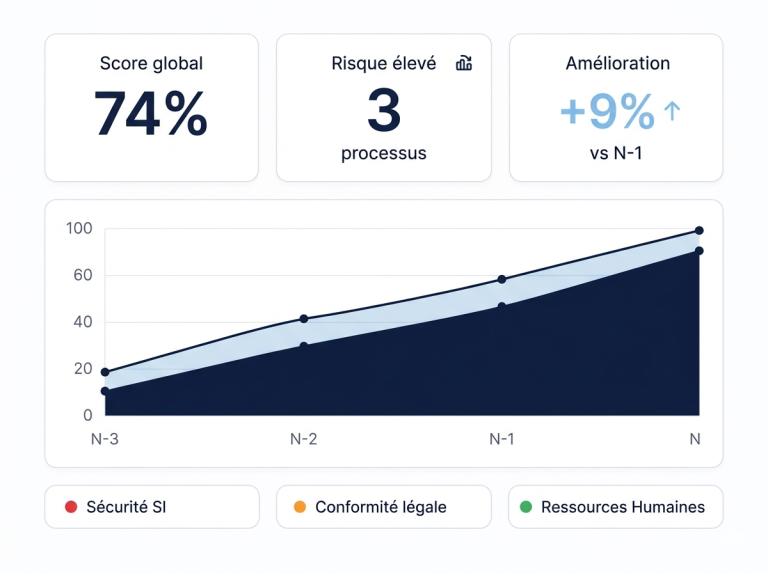
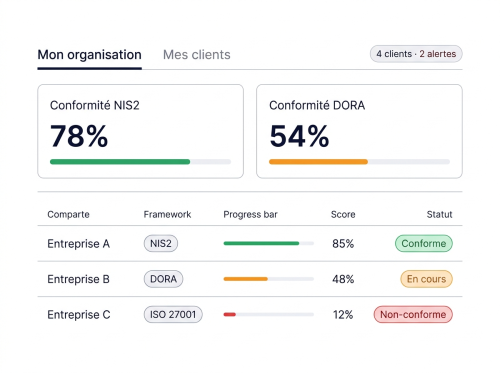
Vous avez besoin d’une vision consolidée de la conformité et des processus par entité, par référentiel, pour arbitrer et décider. June Factory s’adapte à la taille de votre organisation, sans surcoût de déploiement.
Ces secteurs cumulent les contraintes : réglementations qui s’accumulent et se chevauchent, risque de sanction régulateur en cas de contrôle, et obligation de prouver leur conformité face à leurs donneurs d’ordre et clients. June Factory structure ce dispositif pour que la conformité devienne un avantage compétitif, pas un fardeau administratif.
Soumis aux exigences NIS2 et DORA en tant que prestataires critiques, vous devez démontrer votre propre conformité. Et pour vos clients, June Factory devient un service à valeur ajoutée — l’audit de conformité cybersécurité en marque blanche.

"Auditool permet de gagner en efficacité dans la réalisation des audits et d'avoir des statistiques pertinentes permettant la couverture exhaustive des Plans d'Audit. L'équipe dédiée à l'outil est d'une réactivité sans faille et fait bénéficier ses clients d'une forte proximité ainsi que d'une plateforme de remontée des incidents."
Hicham W. Auditeur sécurité SI Banque
"Pour réussir un plan de cybersécurité, il faut que tout le monde parle la même langue. La sensibilisation est donc un des premiers points de la cybersécurité. Phosforea a aidé IAD à préparer un terrain fertile pour pouvoir faire pousser des nouveaux projets autour de la cybersécurité."
Cédric L. RSSI - IAD
"Auditool nous permet de gagner en productivité pour la réalisation et les restitutions d'audit. Le mode Saas nous permettra également de faciliter le déploiement de nos prestations à l'international grâce à la gestion centralisée des référentiels et la gestion multilingue"
Stéphane P. Consultant/ Auditeur
"Auditool, Un logiciel simple et qui permet de gagner du temps sur la gestion d'un audit. Auditool permet de travailler dans un environnement sécurisé et à plusieurs sur un même audit ; ce qui entraine une efficacité certaine dans le processus d'audit. L'auditeur peut se concentrer sur le fond de l'audit et beaucoup moins sur la mise en forme."
Mathias M. Auditeur
Piloter l'amélioration continue sous contrainte de conformité : quatre défis que personne ne résout vraiment.
Derrière chaque obligation réglementaire, normative ou interne, les mêmes blocages opérationnels reviennent — quelle que soit la taille de votre organisation.
La réglementation DORA (Digital Operational Resilience Act) est une loi européenne appliquée depuis janvier 2025 pour protéger le secteur financier contre les risques cyber. Elle impose aux banques, assurances et infrastructures de marché (bourses, etc.) des exigences strictes en matière de gestion des risques liés aux TIC (technologies de l’information et de la communication), tests de résistance et reporting des incidents… Son but est d’assurer la continuité des services en cas de panne ou d’attaque, en encadrant aussi les relations avec les prestataires externes.
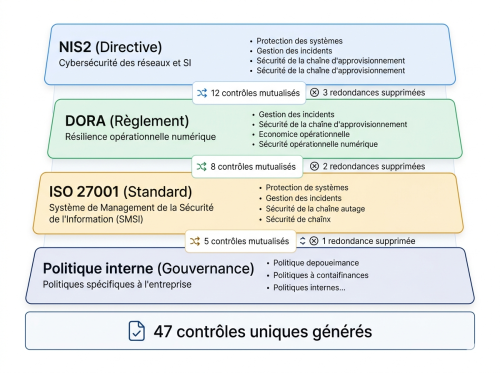
NIS2, DORA, ISO 27001, politique interne — chaque référentiel génère ses propres contrôles. Sans outil dédié, les redondances s'accumulent et les contrôles manquants passent inaperçus.
Un écart détecté sans plan d'action suivi, c'est un risque qui reste ouvert. La plupart des organisations perdent le fil entre le constat d'audit et la correction effective.
Quand une non-conformité vient d'un manque de connaissance — d'un processus interne ou d'une exigence réglementaire — assigner un ticket ne suffit pas. Il faut former la bonne personne, sur le bon sujet.
Ressources
Apprendre ensemble
- Auditool V6.2 : Suivi du plan d'action et gestion des utilisateurs22 Juil 2026 Release note
- LMS V8 : Phosforea devient June Académie09 Juil 2026 Release note
-
 Checklist mise en conformité NIS214 Mai 2026 Blog
-
 Programme de sensibilisation à la cybersécurité NIS2 : construire une démarche continue, mesurable et alignée sur les risques04 Mai 2026 Blog
-
 Qui est concerné par NIS2 ? Votre guide pratique.23 Avr 2026 Blog
-
 Sensibilisation à la cybersécurité : Comment mesurer et prouver le ROI ?09 Avr 2026 Blog